
漫遊是一種介於兩個不同電信業者之間的技術與商業關係,可以讓屬於某個電信業者的使用者可以使用另一個電信業者所提供的資源。漫遊可以發生在相同或不同國家的電信業者之間,它可以延伸一個電信業者的服務範圍使得使用者可以在不用變更電信業者的情形下直接使用其它電信業者的服務。
隨著全球WiMAX(Worldwide Interoperability for Microwave Access)網路陸續展開佈建工作,WiMAX也開始蓬勃發展。為了實現漫遊功能,WiMAX論壇的(WiMAX Forum)全球漫遊工作小組(Global Roaming Working Group),正積極開發 WiMAX網路間漫遊的技術標準,確保全球漫遊服務的可用性、滿足市場緊迫的需求。在本文中我們將介紹WiMAX論壇針對漫遊所提出的網路架構以及網路中原有的各個元件所需要的功能。本文也將WiMAX供應商在提供漫遊服務時所會遇到的問題與挑戰做細部的討論。
WiMAX網路架構
《圖一 WiMAX網路系統架構圖。》 - BigPic:599x457 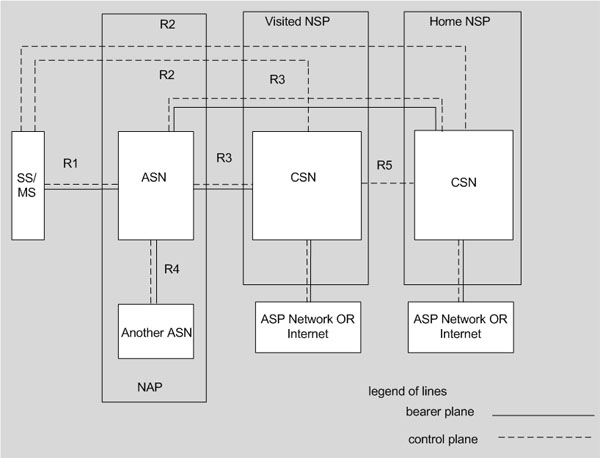 |
圖一是WiMAX論壇針對漫遊所定義的網路系統架構,包含了許多邏輯功能元件(Functional Entities)與介面關聯點(Reference Points)。現就與漫遊服務有關的邏輯功能元件與界面關連點介紹如下。
存取服務網路 (Access Service Network, ASN) 為多個網路功能的集合,包含至少一個基地台(Base Station,BS)與至少一個ASN閘道器。存取服務網路的目的在於提供 WiMAX 用戶端無線訊號存取功能。
網路接取供應商(Network Access Provider, NAP) 為存取服務網路的營運者,提供 WiMAX 無線訊號架構給一個或多個 WiMAX網路服務供應商使用。一個網路接取供應商可包含多個存取服務網路。
連線服務網路(Connectivity Service Network, CSN)為多個網路功能的集合,提供使用者網路連結的服務。包括網路位址管理、認證、授權、計費以及存取服務網路和連線服務網路的通道(Tunnel)建立。
網路服務供應商(Network Service Provider)為連線服務網路的營運者,依照和使用者所簽署的服務契約,提供網路連結和WiMAX相關服務。網路服務供應商通常必須和多個網路接取供應商簽署契約以提供WiMAX無線接取的功能,與其它網路服務供應商業者簽訂契約以提供漫遊服務,以及和外部服務提供者簽訂契約以提供 WiMAX用戶端的應用服務。
連線服務網路再連結至網際網路或應用服務供應商(Application Service Provider, ASP),來提供各種加值服務。網路接取供應商與網路服務供應商,甚或應用服務供應商可以是同一個營運商。如果是同一個營運商,網路接取供應商與網路服務供應商邏輯上雖屬兩個不同的功能元件,依據其營運規模不同,可放在同一個或不同的實體元件上。
Reference Point 3(簡稱R3)指的是在網路接取供應商與網路服務供應商之間的控制協定(Control protocol)和承載協定(Bearer Protocol),主要負責在網路接取供應商與網路服務供應商之間傳送漫遊使用者的控制訊息以及承載資料通道建立。
Reference Point 4(簡稱R4)包含控制和承載資料協定的流程,負責協調在不同的 ASN 之間的移動管理。
Reference Point 5(簡稱R5)指的是在網路接取供應商與網路服務供應商之間的控制和流程協定,負責在不同網路服務供應商之間傳送漫遊使用者的AAA (Authentication, Authorization, Accounting)訊息。
WiMAX網路漫遊
WiMAX網路中之漫遊程序
在WiMAX網路中漫遊的程序可以分成兩階段,分別是Pre-commercial以及Commercial。
Pre-commercial階段主要是在漫遊實際發生之前,由不同的網路服務供應商之間針對漫遊的相關議題相互協商並簽署漫遊協議。該協議的內容包含了漫遊使用者如何進入網路、網路服務供應商之間如何傳遞漫遊使用者的控制訊息與資料以及記帳管理的機制等等。在漫遊發生時,網路服務提供商之間可以跟據協議的內容設定彼此網路的組態以及決定漫遊使用者的管理模式。漫遊協議又可以細分成單方(Unilateral)、雙方(bilateral)以及多方(multilateral)。單方漫遊協議代表只允許某一網路服務提供商的使用者漫遊至另一網路服務提供商所屬的網路。雙方漫遊協議代表兩個網路服務提供商的使用者可以在雙方所屬的網路任意漫遊。多方漫遊協議代表屬於某個網路服務供應商群體的使用者可以在群體中各網路服務提供商所屬的網路任意漫遊。不同網路服務供應商群體之間也可以利用與第三方(third party)簽署漫遊協議來形成更大的網路服務供應商群體。
在Pre-commercial階段完成後漫遊的程序就進入了Commercial階段,此後使用者就可以在有簽署漫遊協議的網路服務提供商之間自由的漫遊,享受不中斷的通話以及資料服務。
WiMAX網路中漫遊所需之功能
在WiMAX網路中,為了要達成漫遊的功能,網路服務提供商必須要提供漫遊交換功能(Roaming Exchange Function)、開賬與金融結算功能(Billing and Financial Settlement Function)以及欺詐防護功能(Fraud Prevention Function)三個功能。漫遊交換功能主要是讓不同的網路服務提供商之間可以交換漫遊使用者訊息。開賬與金融結算功能包含了網路服務提供商之間的金融結算以及產生某個漫遊使用者的費用清單(Invoice)。欺詐防護功能可以從漫遊交換功能所產生的訊息中偵測是否有不當使用網路的情形發生。
WiMAX網路中漫遊方案
在WiMAX路中本地代理器(Home Agent)主要作為資料通道的錨定點(Anchor Point),也就是說資料都會經由本地代理器傳送到漫遊使用者所在的ASN。從漫遊的角度來看,本地代理器的位置不同就代表不同的漫遊使用者管理方式。WiMAX論壇中定義了兩種漫遊方案,第一種漫遊方案是本地代理器位於受訪連線服務網路中,如圖二所示。而第二種漫遊方案是本地代理器位於所屬連線服務網路中,(如圖三所示。在這兩種不同的漫遊方案中有兩個議題值得探討,第一個議題是認證、授權以及計費如何達成,第二個議題是漫遊使用者的資料通道如何建立。在使用者認證、授權以及計費方面,不論是何種漫遊方案,受訪連線服務網路中的AAA伺服器都是扮演資料轉送的角色。使用者的相關資訊會先傳送到受訪連線服務網路中的AAA伺服並經由R5控制訊息通道傳送到位於原屬連線服務網路中的AAA伺服器上完成認證、授權、計費的動作。在漫遊使用資料傳送方面,我們針對不同漫遊方案說明如下:
《圖二 漫遊時本地代理器位於受訪連線服務網路。》 - BigPic:599x324 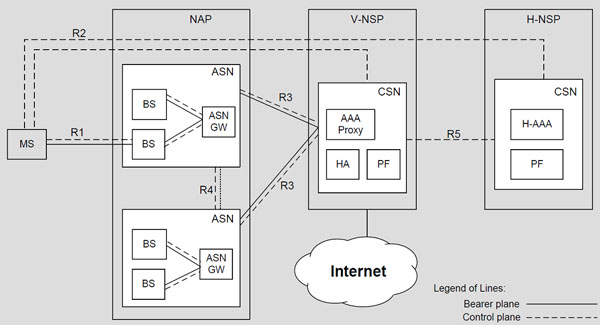 |
如圖二所示,在第一種漫遊方案中使用者的資料是由外部的網際網路先傳送到受訪連線服務網路中的本地代理器。該資料隨後會經由移動網路位址( Mobile IP)通道從本地代理器傳送到使用者所在的存取服務網路中的外部代理器,最後再經由存取服務網路傳送到使用者。在這種架構下,由於漫遊使用者的資料不會經由原屬連線服務網路,所以受訪服務網路中的本地代理器必須負責統計使用者的計費資訊並回報到原屬AAA伺服器。
《圖三 漫遊時本地代理器位於所屬連線服務網路。》 - BigPic:599x326 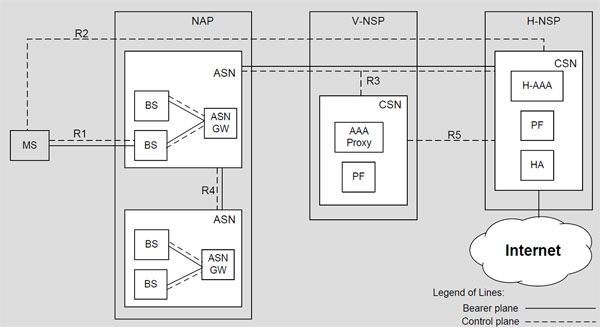 |
如圖三所示,在第二種漫遊方案中使用者的資料是由所屬連線服務網路中的本地代理器經由移動網路位址通道傳送到使用者所在的存取服務網路中的外部代理器,最後再經由存取服務網路傳送到使用者。在這種架構中,由於漫遊使用者的資料不會經由受訪連線服務網路,所以受訪存取服務網路中的外部代理器必須負責統計使用者的計費資訊並回報到原屬AAA伺服器。
《圖四 漫遊時經由WiMAX漫遊交換供應商。》 - BigPic:599x300 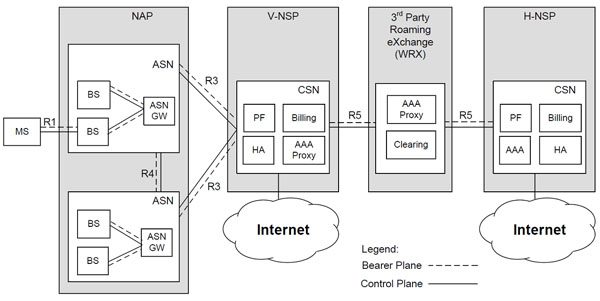 |
為了簡化網路服務供應商之間的商業關係,WiMAX論壇在定義了一種新的網路元件稱為WiMAX漫遊交換供應商(WiMAX Roaming eXchange Provider, WRX)。如圖四所示,WiMAX漫遊交換供應商在不同網路服務供應商之間扮演著控制訊息與資料的轉送者。也就是說WiMAX漫遊交換供應商會負責在受訪網路服務供應商與所屬網路服務供應商之間轉送漫遊使用者的相關控制訊息以及所傳送的資料。有了WiMAX漫遊交換供應商之後,各個網路服務供應商之間就不用一一簽署漫遊協議。與某個WiMAX漫遊交換供應商簽署漫遊協議的網路服務供應商之間都可以達成多方漫遊,這樣一來就可以簡化網路服務供應商的管理工作。另外一點要說明的是在有WiMAX漫遊交換供應商這種架構下,漫遊使用者的本地代理器要放在所屬連線服務網路或是受訪連線福網路是由所屬網路服務供應商以及受訪網路服務供應商之間協商後記錄在漫遊協議中。
圖五所示為WiMAX網路在傳送漫遊使用者資料時所使用之協議棧(Protocol Stack),可以發現在R4以及R6是使用一般路由封裝(Generic Routing Encapsulation)來傳送漫遊使用者的資料。在R3的部份因為使用移動網路位址的原因所以使用網路位址加封技術(IP-in-IP Encapsulation)來傳送漫遊使用者的資料。在這裡要注意的是本地代理器可以根據漫遊協議的不同而位於原屬連線服務網路或是受訪服務網路中。
《圖五 WiMAX網路之協議棧。》 - BigPic:599x230 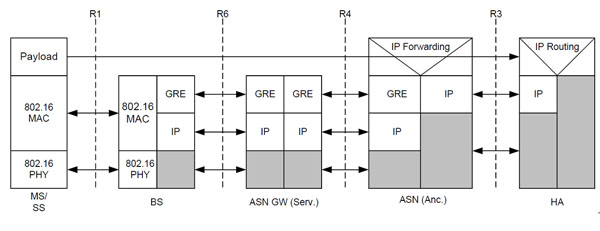 |
WiMAX無線漫遊面臨之挑戰
如前所述,漫遊的目的是讓使用者可以正常地使用屬於兩個不同的網路服務供應商的網路資源。因此漫遊的達成主要仰賴於網路服務供應商之間的協商以及合作來完成。基本上在WiMAX網路中要達成漫遊的功能有以下幾個問題要克服。以下會針對這幾個問題的解決方法做初步的介紹,詳細的步驟之後再做詳述。
網路探尋與選擇(重選)(Network Discovery & Selection / Reselection)
在漫遊的過程中使用者可能有多個網路存取供應商或網路服務供應商可供選擇,此時必須要有個機制讓漫遊使用者可以選擇要連結的網路存取供應商或網路服務供應商。網路發現以及選擇(重選)的目的主要是讓漫遊使用者可以利用由無線端所收集到的網路存取供應商識別碼及網路服務供應商識別碼來選擇適當的網路存取供應商及網路服務供應商。選擇的方法可以是系統自動選擇或是由使用者手動選擇。
身份認證(Authentication) 與網路安全(security)
身份認證的目的主要在於判斷使用者有沒有權利可以使用網路資源。身份認證可以分為使用者認證與裝置認證,在漫遊時可以單獨做使用者認證或是使用者與裝置合併認證。身份認證的協定為遠端用撥入驗證服務(Remote Authentication Dial In User Service, RADIUS),身份認證的執行單位為原屬AAA伺服器。為了支援使用者利用不同的裝置(Terminal)與憑證(Credential)來進行認證,WiMAX網路支援了多種不同的身份認證方式,包含有使用者名稱/通行碼、全球用戶通用辨識模組(Universal Subscriber Identity Module ,USIM) 以及電子數位憑證(Digital Certificates)。在漫遊的過程中使用者資料安全性是由加密(encryption)來達成。漫遊使用者原屬AAA伺服器完成認證後,與加密相關的參數會由原屬AAA伺服器送到漫遊使用者所在的存取服務網路,藉以提供漫遊使用者安全的網路存取環境。
服務品質管理(Quality of Service)
漫遊使用者的資料的服務品質資料(QoS Profile)在漫遊發生時是由原屬AAA伺服器傳送到受訪存取服務網路,受訪存取服務網路在收到漫遊使用者的資料後就會依漫遊使用者的服務品質資料執行資料排程(Data Scheduling)。
網路位址分配(IP Address Assignment)
漫遊時使用者的網路位址分配可以由原屬連線服務網路或是受訪連線服務網路執行,主要考量依據為原屬連線服務網路及受訪連線服務網路所簽署的漫遊協議、漫遊使用者的訂閱描述檔(Subscription Profile)以及原屬網路服務供應商的政策等等。
網路探尋與選擇
網路探尋與選擇簡介
當使用者進入受訪網路時(例如:出國),原屬存取服務網路此時已無法提供服務,同時原屬連線服務網路也需要透過受訪網路服務供應商才有辦法連接。在這種情況下,網路探尋與選擇機制就是讓使用者能發現在受訪網路下,探尋所有無線訊號範圍內可供選擇的網路服務供應商,並且選出一個可以傳遞認證封包給原屬網路服務供應商的網路存取供應商,其中認證封包的傳遞則是透過網路存取辨識碼(Network Access Identifier)的來轉送,會在後面的章節在做更進一步的描述。
網路存取供應商與網路服務供應商的佈建探討
《圖六 多重受訪網路漫遊》 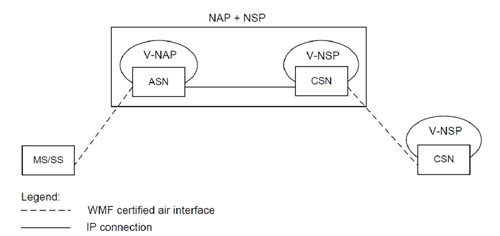 |
圖六描述多個受訪網路的佈建情形,在圖中使用者需要透過不只一個受訪網路服務供應商才有辦法連結到原屬網路,其中每一個受訪網路服務供應商都可能擁有自己的網路存取供應商。
《圖七 多重受訪網路漫遊路徑》 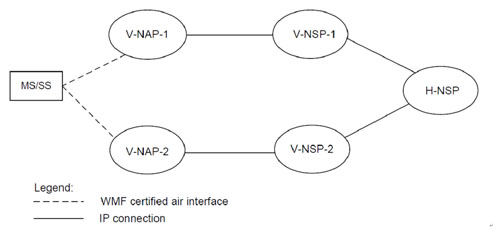 |
圖七描述一個原屬網路可能透過多個路徑和使用者的裝置連接,對使用者而言,經由網路探尋機制可能會選擇使用從第一受訪網路存取供應商到第一受訪網路服務供應商的路徑或者使用第二受訪網路存取供應商到第二受訪網路服務供應商的路徑。
《圖八 多重受訪網路漫遊共享》 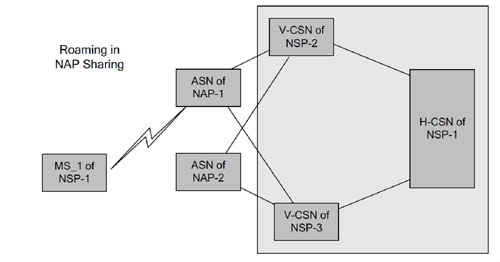 |
圖八描述在受訪網路下的網路設備共享機制,在這種網路佈建環境下,每一個受訪網路服務供應商可以連接到一個以上的網路存取供應商,並且這些網路存取供應商可以是屬於不同網路服務供應商管轄,亦即受訪網路服務供應商選擇共享其佈建的網路存取供應商。
網路探尋與選擇機制
《圖九 網路探尋與選擇協定》 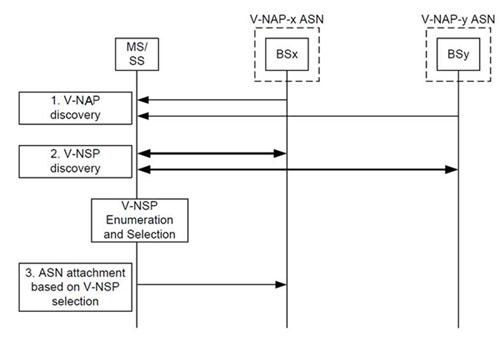 |
網路探尋與選擇機制可分為三個步驟,分述如下:
身份認證與網路安全
身份認證與AAA代理伺服器
網路的存取身份驗證是用來授權給終端使用者存取網路的權限,根據WiMAX 網路工作小組(Network Working Group, NWG)的規範,使用拓展認證協定(Extensible Authentication Protocol的網路架構來認證。
《圖十 認證流程與裝置》 - BigPic:599x403 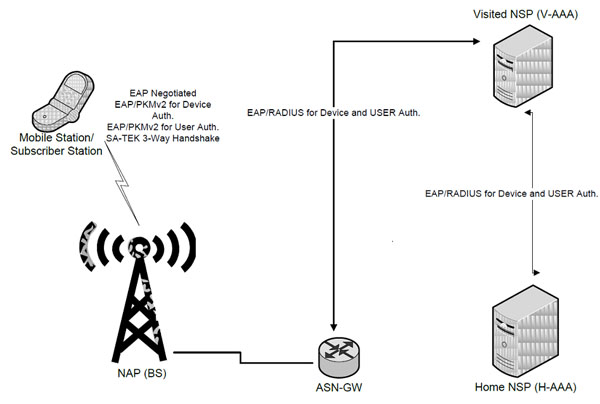 |
EAP支援多種認證的方式,如圖十,中間認證協定可以使用各種不同方法來加密,比如使用主要金鑰管理協定第二版(Private Key Management Version 2, PKMv2)的方式來認證,將此訊息傳送至原屬網路服務供應商的AAA伺服器,途中經過受訪網路的AAA代理伺服器,而在轉送的過程中都使用遠端用撥入驗證服務的協議來傳送AAA認證訊息。至於EAP本身依據WiMAX 網路工作小組規範支援三種模式:EAP-Transport Layer Security(EAP-TLS)、EAP-Tunneled Transport Layer Security(EAP-TTLS)以及EAP-Authentication and Key Agreement(EAP-AKA)。同時根據WiMAX 網路工作小組的定義,原屬網路服務供應商是最主要負責認證使用者身份以及使用者裝置的元件,所有受訪網路服務供應商都不應該執行這個工作。
在遠端用撥入驗證服務連線建立並且透過受訪網域的AAA代理伺服器轉送至原屬AAA伺服器之前,使用者會需要身份認證的幾個資料:
網路存取識別碼
網路存取識別碼(Network Access Identifier, NAI)是由原屬網路的營運商分派給使用者的一組辨識元件,是主要用來做AAA認證所需。根據WiMAX論壇的規範,一個標準的網路存取識別碼是用在AAA存取請求訊息時,判別註冊者身份的基本預設識別碼,通常會以user@home.com這一類的型態來呈現如圖十一。
《圖十一 網路存取辨識碼建構說明》 - BigPic:599x141 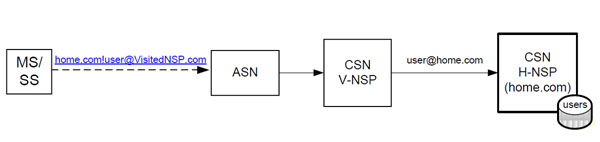 |
標準的網路存取辨識碼(例如:user@home.com)是假設原屬網路採用完整合法的網域命名規則,並且所有受訪網路服務供應商的AAA代理伺服器都能辨識該網域名稱。這個標準網路存取辨識碼代表使用者所在的原屬網路服務供應商的主要網域名稱或是代表名稱,假如使用者有在原屬營運商那裡註冊了多組帳號,那麼在漫遊時使用者就應該負責選擇使用哪一種帳號。
註解的網路存取辨識碼(Decorated NAI)主要是用在前一小節提到多重受訪網路漫遊共享的情形,但也可以用在非共享的網路佈建情況,例如:home.come!user@VisitedNSP.com。當要路由至原屬網路的資訊是存在第三方AAA伺服器或WIMAX漫遊交換供應商時,會需要註解的網路存取辨識碼將認證的訊息成功傳遞至原屬連線服務網路。
至於如何區分兩個網路存取辨識碼,根據WiMAX論壇的建議是使用網路服務供應商辨識旗標來判斷,設定原則如下:
1.當網路服務供應商辨識旗標設為1,終端使用註解過後的網路存取辨識碼,其中註解內容可為:
當網路服務供應商辨識旗標設為0,終端使用:
為了簡單有效率的傳遞,網路存取辨識碼的產生需要滿足IETF RFC4282 [5]的規則。使用者終端在網路探詢步驟當中選定合適的受訪網路服務供應商,而這個受訪網路服務供應商則必須負責將訊息傳遞至原屬AAA伺服器,此時受訪網路的完整合法網域名稱就會加入至網路存取辨識碼當中,同時使用者終端也可以加入其他的註解以利認證請求訊息能成功的傳遞至原屬網路。
以下是幾個網路存取辨識碼的範例與說明:
home.com!user@VisitedNSP.com
上面這個例子是要從受訪網路存取供應商到受訪網路服務供應商,最後目標為原屬網路服務供應商。
intermediary.com! home.com!user@VisitedNSP.com
上面的例子同樣是從受訪網路存取供應商到受訪網路服務供應商最後目標為原屬網路服務供應商,只是中間額外經過了中繼的第三方網域或WIMAX漫遊交換供應商。
遠端用撥入驗證服務協定繞送機制
根據WiMAX論壇定義,遠端用撥入驗證服務協定的繞送機制應該要支援以下情境:
《圖十二 透過一WIMAX漫遊交換供應商相互連接示意圖》 - BigPic:599x426 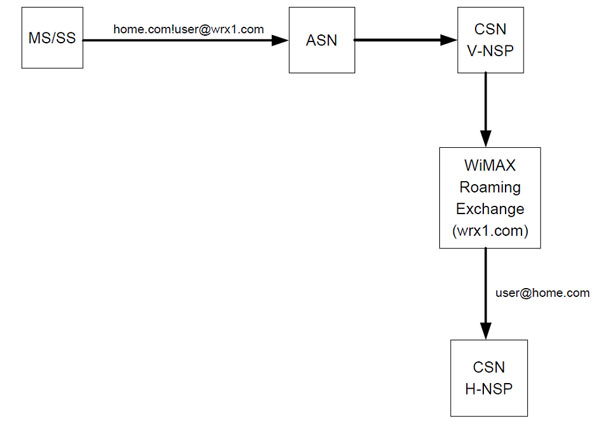 |
《圖十三 透過兩個WIMAX漫遊交換供應商相互連接示意圖》 - BigPic:599x396 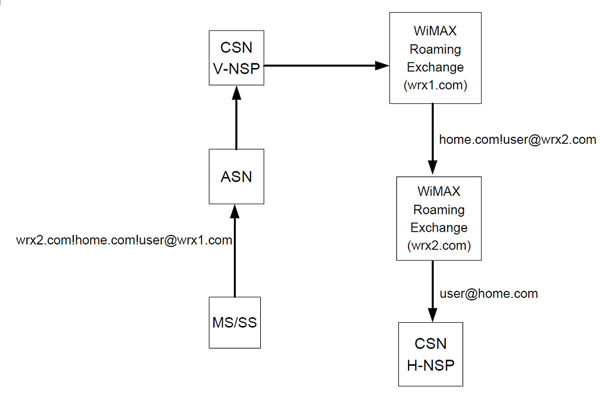 |
。
在WiMAX網路下傳遞的網路存取辨識碼,都會包含轉送請求封包至目前運行中AAA代理伺服器的相關資料。在原本的遠端用撥入驗證服務協議下,裡面的資訊一般是指有區域的使用者驗證訊息來到,而在WiMAX網路下,則會對網路存取辨識碼做額外的判斷,用以確認這是一般區域型的驗證封包或者是一個註解過、需要代為轉送的網路存取辨識碼。根據RFC 4282的定義,一旦接收到遠端用撥入驗證服務的存取請求並且包含註解的網路存取辨識碼裡面帶有 ”!” 的符號,這個訊息就必須轉換成其他型態並轉送至適合的網域如下面範例所示:
接收的網路存取辨識碼:knownrealm.com!username@myrealm.com
轉換後傳送的網路存取辨識碼:username@knownrealm.com
一旦網路存取辨識碼被轉換,這些註解的資訊(如前例knownrealm.com)就會變成轉送的目標,如果該網域確實存在遠端用撥入驗證服務的轉送資訊,就會傳送到目標網路,所有路徑上的AAA代理伺服器皆重複這一動作直到成功傳遞至原屬連線服務網路為止。如果傳送的網路存取辨識碼較為複雜,此時只有第一個 ”!” 前面的網域需要被轉換:
接收的網路存取辨識碼:knownrealm!anotherrealm!username@myrealm.com
轉換後傳送的網路存取辨識碼:anotherrealm!username@ knownrealm.com
為了避免重複多餘的轉送,除非下一次轉送的過程需要其他註解才能轉達,否則AAA代理伺服器不應修改網路存取辨識碼的註解網域名稱。對於漫遊中的使用者終端而言,AAA代理伺服器不應該轉送不是在它下一個連線就可傳達的資料,只有原屬網路服務供應商能決定,未經修飾的帳號名稱是否允許原屬網路的使用者直接存取。
服務品質管理
根據IEEE 802.16的標準規範,一個終端使用者可以藉由種不同服務品質參數,建立個種不同等級的資料流,但此一規範主要侷限在無線端,因此在WiMAX網路下並無法完全保證點對點的連線品質。一般使用者終端上線並認證過後,會根據初始化的資料流(Initial Service Flow)與基地台連線,這種預先設定好的品質管理主要是由受訪網路服務供應商負責,同時在原屬網路的AAA主機上也會存有使用者相關的連線品質參數。每一個資料流代表了一個獨一無二的WiMAX無線介面連線以及相對應的連線品質管理參數,所有註冊的使用者終端裝置不允許更改這些預先建立好的資料流服務品質參數。
根據邏輯上元件的分類,每個元件關於資料流品質管理負責的權限與原則分述如下:
網路位址分配
網路位址取得機制與模式選擇
網路位址的分配,主要是受限於原屬網路及受訪網路漫遊模式的選擇以及使用者終端的相容性,在WiMAX網路下一般使用兩種IPv4的漫遊協定:
移動網路位址代理(Proxy Mobile IP):
使用者終端不具備有移動網路位址的能力,主要是透過動態主機設定協定(Dynamic Host Configuration Protocol, DHCP)取得網路位址。在這個模式底下,移動位置綁定則是交由存取服務網路閘道器裡的移動網路位址代理客戶端,以及原屬網域伺服器來完成。
移動網路位址客戶端(Client Mobile IP):
使用者終端具有移動網路位址客戶端的能力,在網路上視為一個遠端代理人的角色,負責與移動位置綁定以及與原屬網域伺服器的溝通,並且能建立與原屬網域伺服器的一般路由封裝或者是網路位址加封技術連線,對於具有移動網路位址能力的客戶端,則是透過移動網路位址的協定而非動態主機設定協定來取得網路位址。
兩種模式皆為WiMAX標準所定義,因此模式的選擇也相對重要。資料路徑建立之前,網路端無法得知使用者終端所選擇的模式,因此當資料路徑在存取服務網路以及使用者終端建立之時,外地代理伺服器(Foreign Agent)會透過新建立的資料路徑發送廣播訊息,如果使用者終端具備移動網路位址客戶端的能力,便會觸發移動網路位址的註冊機制,使用廣播裡的資訊產生轉交位置(Care of Address),此時移動網路位址的註冊機制會迫使後端網路切換到移動網路位址客戶端的模式。反之,如果使用者終端並不具備移動網路位址客戶端的能力,會自動捨棄廣播封包,發出動態主機設定協定的位置請求訊息以取得網路位址,這個動態主機設定協定請求則會觸發後端網路切換到移動網路位址代理的模式。
網路位址取得運作情境
在使用者終端成功驗證身份之後,網路位址取得需考慮以下兩點:
根據WiMAX論壇的規劃,對於任何的使用者來說,其後端網路的本地代理伺服器有可能存在原屬網路或者受訪網路,而這個位置主要會影響移動網路位址機制啟動時的初始綁定對象以及之後的整體效能,其主要運作情境說明如下:
《圖十四 本地代理伺服器存在原屬網路運作情境》 - BigPic:599x222 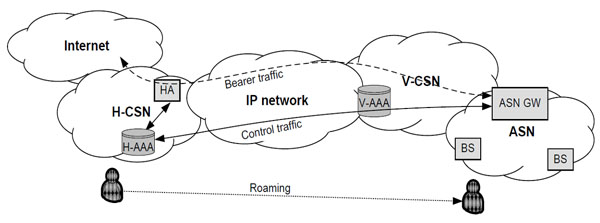 |
圖十四中本地代理伺服器存在原屬網路,控制訊息需經由存取服務網路閘道器,經由受訪網域AAA伺服器傳送至原屬網域AAA伺服器,最後交給原屬網路的本地代理伺服器確認啟動移動網路位址的機制。一般資料傳輸需從受訪網路傳送至原屬網路的本地代理伺服器,再透過原屬網路的本地代理伺服器轉送。
《圖十五 本地代理伺服器存在受訪網路運作情境》 - BigPic:599x266 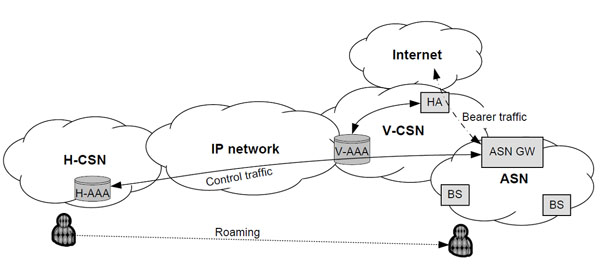 |
圖十五中本地代理伺服器存在受訪網路,控制訊息同樣需經由存取服務網路閘道器,經由受訪網域AAA伺服器傳送至原屬網域AAA伺服器,而一般資料傳輸只需直接透過在受訪網路的本地代理伺服器傳送即可。
結語
無線通訊技術正在改變人們的溝通、生活及工作模式,未來WiMAX無線寬頻網路因為其寬頻且可攜式的特性以及國際大廠的大力推動而成為呼聲最高的第四代無線通訊系統(4G)技術。本文中介紹了WiMAX論壇針對漫遊所提出的網路架構以及網路中原有的各個元件針對漫遊所需要的功能。我們也進一步地介紹WiMAX認證架構並分析WiMAX漫遊目前會遇到的困難、挑戰與相關的解決方案。希望讀者在讀完本篇文章後可以對WiMAX網路的漫遊功能建立一完整的概念。
參考資料
IEEE Standard 802.16, IEEE Standard for Local and Metropolitan Area Networks, Part 16: Air Interface for Fixed Broadband Wireless Access Systems, Oct. 2004.
IEEE Standard 802.16e, IEEE Standard for Local and Metropolitan Area Networks, Part 16, Amendment 2: Physical and Medium Access Control Layers for Combined Fixed and Mobile Operation in Licensed Bands, Feb. 2006.
WiMAX Forum. http://www.wimaxforum.org.
WiMAX Network Working Group Forum, WiMAX Forum® Roaming Guidelines Release 1.0 Version 2, Jun 24, 2009.
Aboba, B., Beadles, M., Arkko, J., and P. Eronen, "The Network Access Identifier", RFC 4282, December 2005.
