

行動金融應用模式
金融交易與ID卡識別程式所需要的安全元件(Security Element)可以使用三種不同的手機硬體整合模式,分別是與用戶識別卡(Universal Subscriber Identity Module;(U)SIM卡)整併、NFC(Near-Field Communication)手機內建的安全晶片以及內嵌智慧卡的microSD記憶卡,目前行動金融服務以第一種SIM卡整併的方案為主,台灣已推行的如中華電信emome理財卡,便是將交易金鑰儲存於特殊SIM卡中,與台灣多家銀行如中國信託、國泰世華銀行、華南銀行、彰化銀行、中華郵政、台灣銀行、合作金庫、兆豐國際商銀、台灣中小企銀、華泰商銀、陽信商銀、安泰商銀等均有合作,只要該行客戶是中華電信用戶皆可開通使用行動金融服務,透過手機進行餘額查詢、轉帳、或證券下單等金融交易。行動金融的另一個主要應用-行動支付,則是將手機結合電子錢包,消費者利用手機靠近非接觸式讀卡機扣款,可在商店進行小額消費,這種方式是使用第二種NFC(Near-Field Communication)手機模式,將金融軟體安裝在手機硬體內建的安全晶片中。而不論是何種整合模式,金融業者皆需透過電信業者行之有年的OTA(Over The Air)空中下載技術,支援消費者安裝個人帳戶資料程式、或金融交易軟體如電子錢包程式、或符合EMV(EMV為Europay、Master card及VISA三大組織宣佈的晶片卡標準)規格的信用卡程式、或其它金融相關應用服務等,安全的下載安裝到手機的智慧卡中。
行動金融推廣困境
然而台灣行動金融因需仰賴電信業者提供智慧卡空間(SIM卡)與 OTA空中下載技術,需將金融服務的發行與管理權委託電信業者代為發行與管理,現階段國內有數十家金融業者與五家電信業者,一般若某一家金融業者與某一家電信業者策略聯盟推出應用後,此應用很難再讓其他銀行業者願意加入應用,同樣此家銀行也很難再與其它電信業者結盟。這種一對一的商業模式各自配對獨立運作,彼此無法整合,應用彈性受限,無法達到商業運轉的規模,大都只做到試用階段(Try run)就無疾而終。加上對金融業者而言,不信任電信業者可以確保其客戶資料及服務流程之保密及安全性,不放心將卡片軟體委託電信業者代管安裝與客戶管理,面臨不信任的應用瓶頸與複雜的商業模式使得行動金融的推廣將更加困難。
《圖一 現有共用卡片營運造成複雜的商業模式》 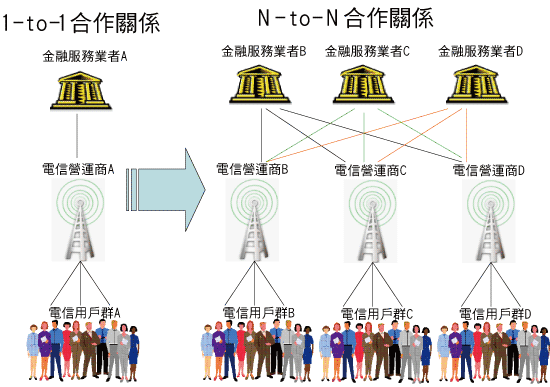 |
TSM應運而生
有鑑於上述產業問題,如何有效推廣行動金融服務,提供金融業者與電信業者之可信任的跨業營運模式並降低商業複雜度,將是發展行動金融服務的重要關鍵所在,而TSM也應運而生。TSM全名Trusted Service Manager,也就是可信賴的第三方服務管理者,是由國際上GSMA(GSM Association)組織所提出的一個營運角色,主要目的在結合多家服務業者如銀行,或其它欲利用手機智慧卡提供交易安全的行動服務業者,與電信業者共同合作,建置及營運可跨越多家電信業者與多家金融服務業者商業模式。因TSM具公正度可調和發卡者(電信業者)與應用服務業者(金融業者)之信賴與利益衝突,各金融服務業者只需信任面對單一TSM窗口,而各電信發卡業者只需委任單一TSM進行應用服務管理,不需一一面對各金融服務業者。TSM的出現,可確保各系統之間整合運作,以及金鑰由獨立公正的第三方所維護。
《圖二 TSM降低商業複雜度》 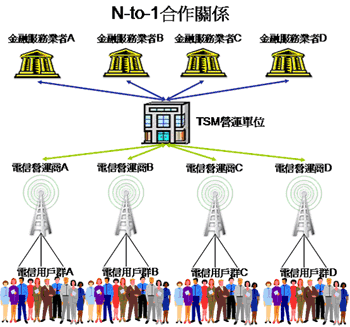 |
TSM營運體系中,各家金融業者可共用電信業者所製發的電信卡(SIM卡),銀行將所要發行的金融服務軟體如電子錢包、信用卡、行動ATM、行動理財等卡片應用軟體上架到TSM系統,並經由TSM服務系統讓用戶下載安裝到手機的SIM卡上。對用戶的作業程序來說,首先由電信業者製發電信卡(SIM)卡到用戶手上,用戶拿到手機與SIM卡後,除可使用原有電話、短訊等電信服務外,可用同一支手機同一張SIM卡使用手機之無線網路(如GPRS/3G/WiFi)連結到TSM系統,連通後依OTA(Over The Air)註冊與安裝程序,自動下載安裝金融服務軟體到手機的SIM卡上,之後可連線到銀行使用相關行動金融服務。
藉由此TSM營運體系,對金融業者而言不用自行發卡,可共用電信業者所發行的SIM卡,並由TSM代為處理線上發行作業;對電信業者而言,可經由TSM讓其用戶申請及使用任何一家金融業者的行動服務,讓用戶可享用多元的應用;對使用者而言,除了可使用原電信業者所提供之電話服務外,使用者可經由網路彈性選擇所往來的金融業者與其提供的金融應用服務以享受行動商務的便利與安全。
以TSM發行行動支付應用為例
TSM需提供金鑰管理系統、卡片應用程式生命週期管理、以及資金管理的系統。服務業者如銀行業者透過TSM與行動網路來處理客戶需求,並且執行公正第三者的安全策略(Security Policy),例如產生載入金鑰與憑證到安全元件(Security Element)上。TSM執行手機智慧卡片程式安全的下載與生命週期的管理,產生與管理卡片服務供應商的Security Domain。因此,TSM可執行行動金融服務的卡片應用推展、服務存取、卡片終止與遺失補發等管理操作,以發展行動支付應用為例,可分下列三個步驟:
Global Platform標準有助TSM發展
TSM與手機的OTA行動網路安全環境,是藉由安全元件(Security Element)與TSM的端點對端點(End-to-end)的安全通道的建立,以及Security Domain管理來達成。Global Platform標準目前已經可以支援這樣的卡片管理機制。其基本做法如下:
基於Global Platform標準來設計卡片共享與OAT下載服務功能,提供了一個智慧卡(Smart Card)無線遠端管理系統。這個系統可以透過無線網路即時管理智慧卡的內容,因此發卡時無須預先在卡片上載入使用者的敏感資料;不同服務業者的各種應用軟體也可以透過這個平台提供持卡人多元化的服務,並且透過GP本身的安全控管能力,確保卡片資源能被正確地分配,各種應用的敏感資料也可以受到保護;對於使用者而言,更可以輕易地隨時連上這個系統選擇想要安裝的服務,並且放心地下載、存取或在交易服務中安全地使用個人敏感資料。
《圖三 TSM應用營運示意圖》 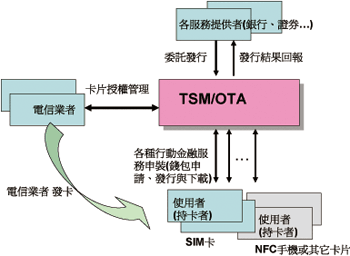 |
TSM系統架構
經由TSM發行行動金融服務主要需包括晶片卡與應用管理、及OTA Server兩大項功能,分別說明如下。
晶片卡與應用管理功能說明
處於核心的管理位置,橫向提供服務業者將應用服務軟體上架,並支援前端的OTA伺服器進行所有卡片管理作業。其主要應用功能如下:
OTA Server功能說明
處於前端的執行位置,與每位使用者的卡片裝置連線,並透過中央的SCMS協助與指揮執行所有遠端卡片管理作業。
《圖四 資冊會研發TSM系統架構圖》 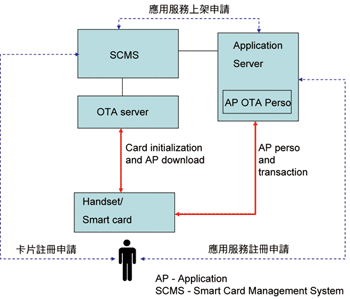 |
TSM該由誰擔任
對金融服務業者而言,導入行動金融服務必須克服許多挑戰,其中最棘手的就是第三方服務管理者(Trusted Service Manager;TSM)建置。若由銀行業者自行建置TSM,其成本過高且應用可能侷限在同一集團內或具合作關係之商業夥伴,無法真正落實公正第三方精神。現今行動金融發展最成熟的國家-日本,主要是因為日本電信電話株式會社(NTT)旗下的NTT Data集團主導許多日本的銀行金融業界與電信業者(主要是NTT DoCoMo)資訊系統整合案,甚至日本政府的線上社會保險系統都是在NTT Data的主導下完成的,正因為日本有像NTT Data這樣的巨型資訊系統整合業者擔任現成的TSM,因此落實行動金融應用的難度大為降低。反觀國內並沒有一足夠可整合電信業、金融業、或其它服務業的龍頭角色,因此不管是金融銀行業者、電信網路營運商、還是其他服務供應者如發行交通票券的服務商,都必須透過TSM才能提供OTA服務,若能有一獨立且嫻熟資訊系統整合業務的非營利組織或公正組織出來擔任TSM角色,行動金融服務才有可能快速上路。
---本文作者賴欣怡任職於資策會網路多媒體研究所---
